ISMAP構築支援プロジェクト
?こちらからPDF版のダウンロードが可能です
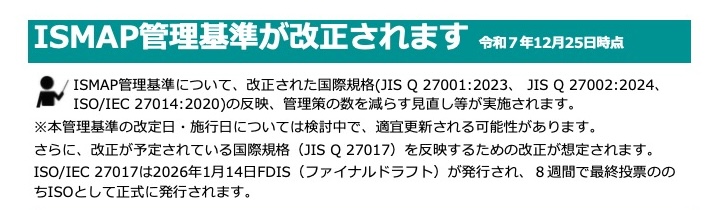
◾️ISMAP基準
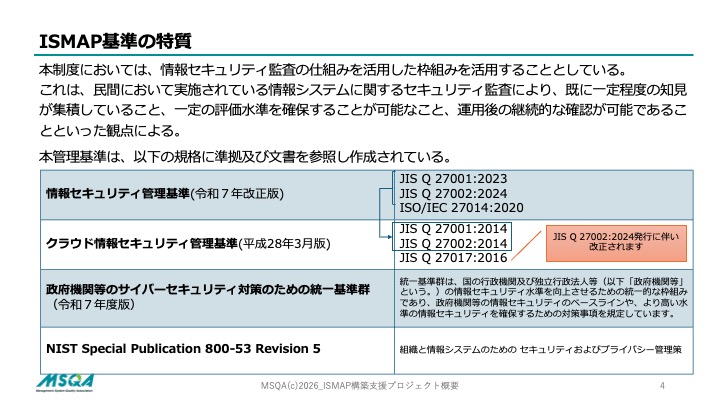
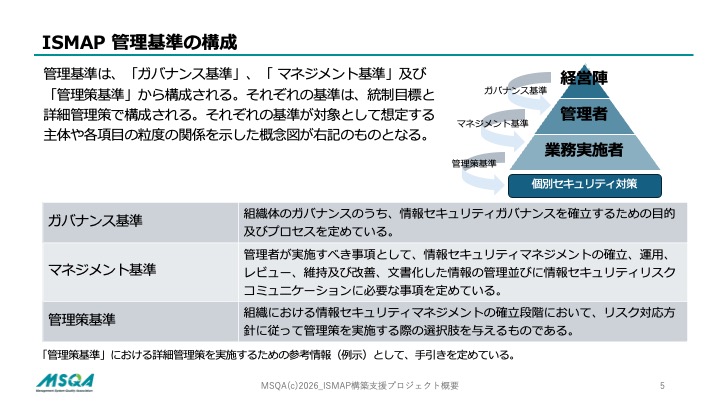
ISMAP 管理基準の目的 ISMAP 管理基準は、クラウドサービス事業者がISMAPクラウドサービスリスト (以下「ISMAP 等クラウドサービスリスト」という。)への登録申請を行う上で実施すべきセキュリティ対策の一覧及びその活用方法を示すことを目的としており、ISMAPの情報セキュリティ監査基準等に従って監査を行う場合、原則として監査人が監査の前提として用いる基準となる。
 |
 |
|||
◾️基本言明要件
クラウドサービス事業者は、言明の対象となる管理策として、以下の内容を実施し、書面にて言明を行わなければならない。また、特に変更の言明が行われていない限りにおいて、その言明はクラウドサービス事業者が責任を負うものとして有効であると見なされる。なお、言明の対象となるクラウドサービスの基盤に言明の対象外となるサービスを利用している場合において、当該対象外のサービスがISMAPクラウドサービスリストに登録されている場合には、当該対象外のサービスが実施している統制を引き継ぐことで当該統制に係る監査の手続を省略することができる。
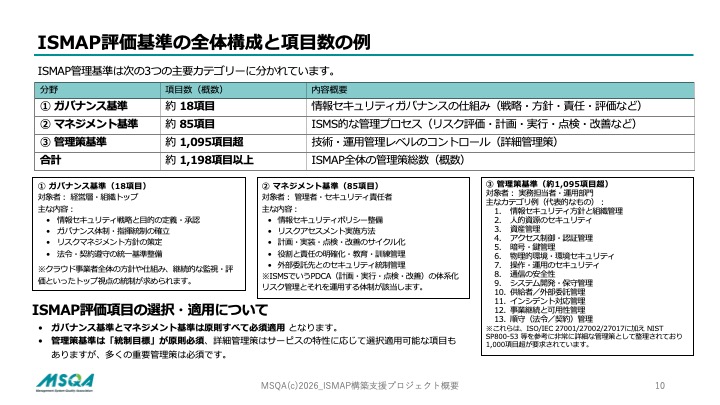
⑴ ガバナンス基準 : 全て実施しなければならない。
⑵
マネジメント基準
:
全て実施しなければならない。
⑶
管理策基準
全ての統制目標としての管理策について、原則として実施しなければならない。また、詳細管理策(X.X.X)も原則として実施すべきものとする。
他方、クラウドサービス事業者は自身の提供するサービスと照らし、合理的な適用が不可能又はリスク分析の結果、実施不要と適切に判断した統制目標としての管理策及び詳細管理策については、その理由を示すことで対象外とすることができる。
◾️ガバナンス基準
情報セキュリティガバナンスの概要
情報セキュリティガバナンスでは、組織体における複数のガバナンスの領域のうち、組織体の情報セキュリティ確保の達成に関するガバナンスを扱う。情報セキュリティに関するガバナンスモデルの策定にあたっては、情報技術等の他のガバナンスの領域とのモデルの対象範囲の重複の可能性があり、コーポレートガバナンスの観点からそれぞれの整合についての考慮が求められる。 ガバナンス主体は、組織体内に情報セキュリティマネジメントシステムを構築する。情報セキュリティマネジメントシステムの目的は、組織のサイズ、スケール及び構造により異なる可能性があり、それらを整合させるようにする。 なお、本管理基準の「第4章 マネジメント基準」に示す管理策にも、情報セキュリティマネジメントシステムにおけるガバナンスに対応する内容が含まれている。
情報セキュリティガバナンスの目的
ガバナンス主体は、以下に示す目的に照らして適切な、組織体における情報セキュリティガバナンスの目的を設定する。
目的1:組織体全体の統合された包括的情報セキュリティを確立する目的2:リスクに基づく取組を採用して意思決定を行う
目的3:投資の方向性を決定する
目的4:内部及び外部の要求事項との適合性を確実にする
目的5:セキュリティに積極的な文化を醸成する
目的6:セキュリティのパフォーマンスが現在及び将来の組織体の要求事項を満たすことを確実にする
◾️マネジメント基準
マネジメント基準は、JIS Q 27001:2023を基に、情報セキュリティについて組織を指揮統制するために調整された活動である、情報セキュリティマネジメントの確立、運用、レビュー、維持及び改善、文書化した情報の管理並びに情報セキュリティリスクコミュニケーションを行うための基準を定める。 クラウドサービスにおいては、クラウドサービス利用者の環境等を考慮して、クラウドサービス提供者の管理策等を検討し、実施する必要がある。そのため、クラウドサービス利用者及びクラウドサービス事業者間において、クラウドサービスにおける情報セキュリティリスクとその対応について、情報交換することが非常で重要である。リスクコミュニケーションについては、クラウドサービスにおいて特に考慮するべき事項として規定する。
情報セキュリティマネジメントの確立
情報セキュリティマネジメントを確立するために、その基盤となる適用範囲を決定し、方針を確立する。
これらをもとに、情報セキュリティリスクアセスメントを実施し、その対応を計画し実施する。それにより、必要なプロセス及びそれらの相互作用を含む、組織が有効な情報セキュリティマネジメントを実施するための基盤作りを行う。
情報セキュリティリスクコミュニケーションは、意思決定者とその他の利害関係者との間で情報セキュリティリスクに関する情報を交換、共有し、リスクを管理する方法に関する合意を得る。
マネジメント基準における統制目標及び詳細管理策は、別表2に定められている。
◾️管理策基準
管理策基準は、情報セキュリティ管理基準における管理策の整理体系を踏襲している。5 組織的管理策 6 人的管理策 7 物理的管理策 8 技術的管理策
並びにクラウド情報セキュリティ管理基準の一部の管理策を基礎とした「9 クラウドサービス固有の管理策」で構成される。 管理策基準における統制目標及び詳細管理策は、別表3に示されている。
◾️ISMAP評価基準の全体構成
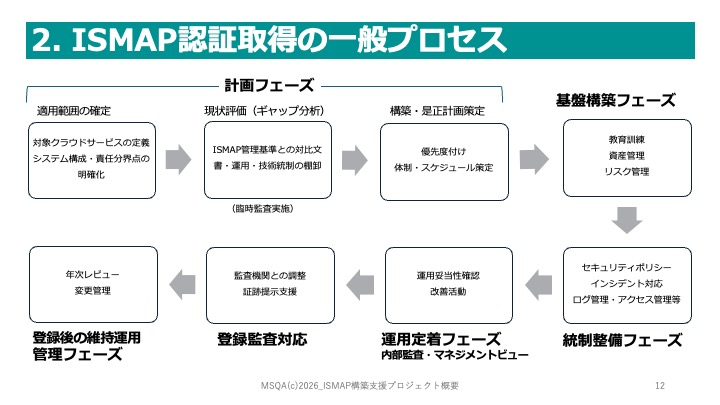
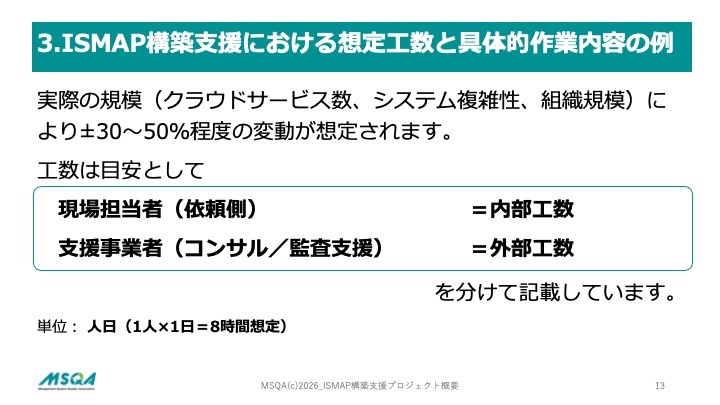
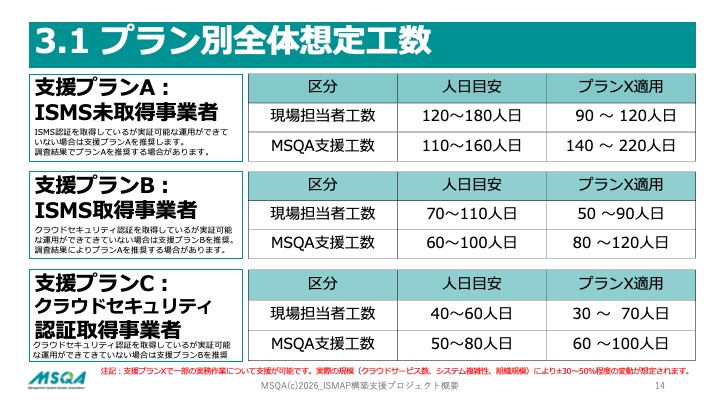
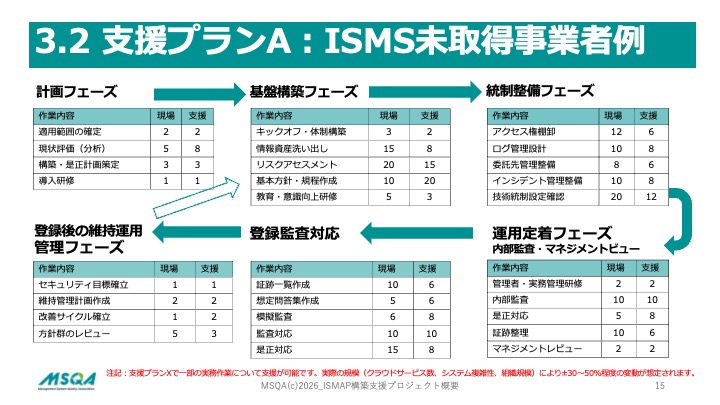
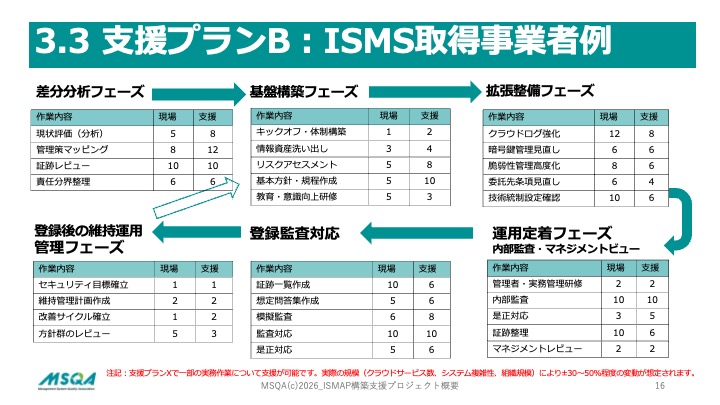
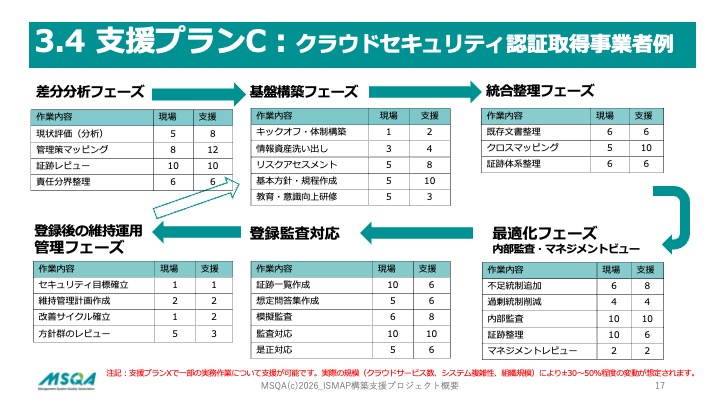
◾️MSQA支援プラン選定プロセス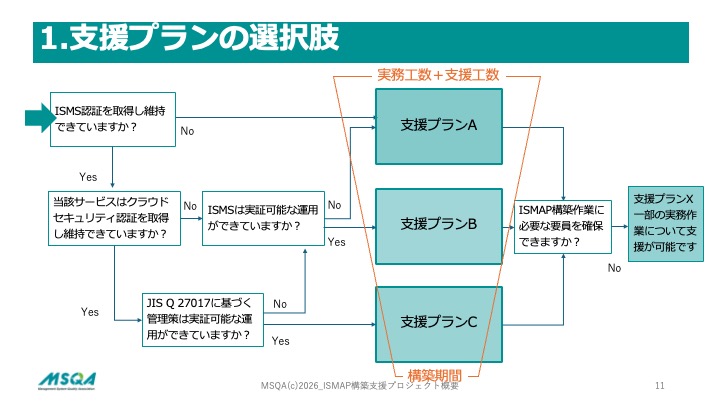
 |  |
 |  |  |
 |  | ||
 |  | ||
 |  | ||
 |  | ||