近年、情報セキュリティを取り巻く脅威の高度化・多様化や事業環境の変化に伴い、従来のISMS運用では実効性や効率性の確保が困難になりつつある。また、規程類や様式類の増加による運用負荷の増大、審査対応を目的とした形式的作業の常態化、リスク評価の形骸化などが、組織本来のセキュリティ強化活動を阻害する要因となっている。これらの課題を解消し、経営に資するISMSへと進化させるため、本プロジェクトではISMSの再構築(リニューアル)を実施する。具体的には、規程類・様式類の整理統合によるスリム化、リスクマネジメントプロセスの改善と事象ベースアプローチの導入により実効性を高めるとともに、審査対応のためだけの作業を排除する。さらに、マネジメントシステムおよび管理策のパフォーマンスを定量的に評価し、数値に基づく目標設定と計画策定を行うことで、客観的かつ継続的な改善サイクルを確立する。加えて、内部監査のアウトソーシング活用を含め監査品質を向上させ、組織全体の情報セキュリティ水準と経営品質の持続的向上を図る。
?PDF版のダウンロードが可能です
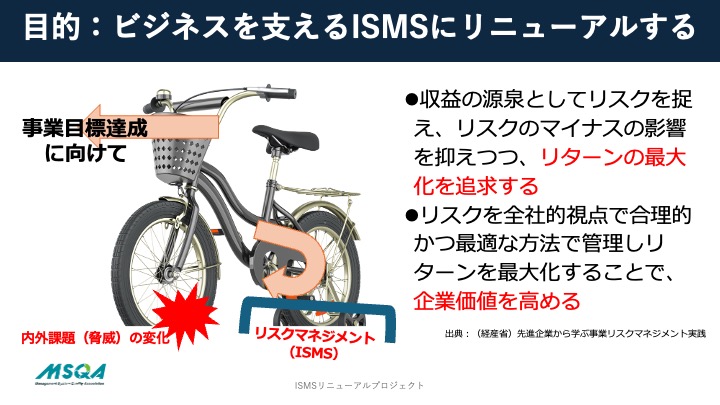 IcT技術や環境が急速な変化とともに脅威も変化しています。内外状況の変化を捉え、事業・業務を支えリターンを最大することを目的としたマネジメントシステムとして再構築を支援します。ISMSはリスクマネジメントプロセスを適用した仕組みで、リスクマネジメントプロセスの改善こそが再構築の重要な視点です。 |
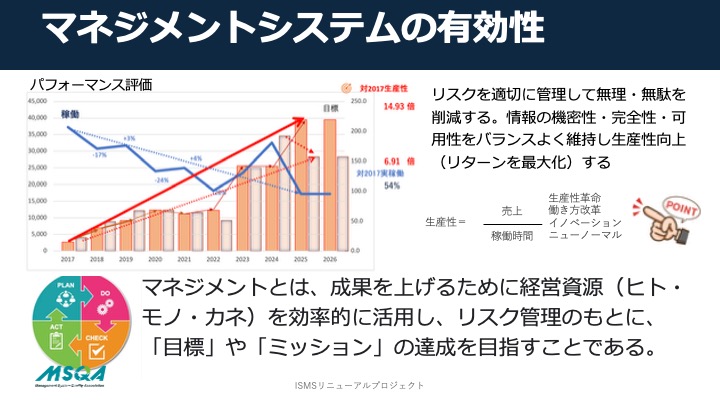 マネジメントシステム運用による効果は測定できてるでしょうか?意図した成果は達成できているでしょうか?私たちは、リスクマネジメントシステムを自ら運用し、その効果を生産性向上という目標のもとで測定し続けました。効果を確認できた実践的な手法で再構築を推進します。 |
◾️変更の計画例
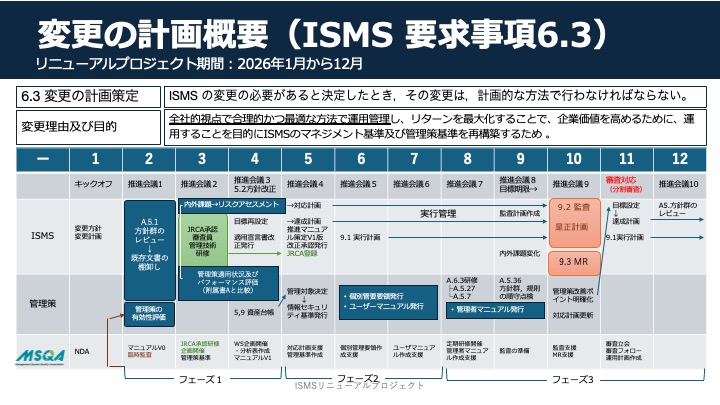
「ISMS の変更の必要があると決定したとき,その変更は,計画的な方法で行わなければならない。」と要求されています。再構築はISMSの再編であり、変更です。ISMS再構築(リニューアル)プロジェクトでは変更の計画を策定し、3つフェーズに分けて再構築を進めます。
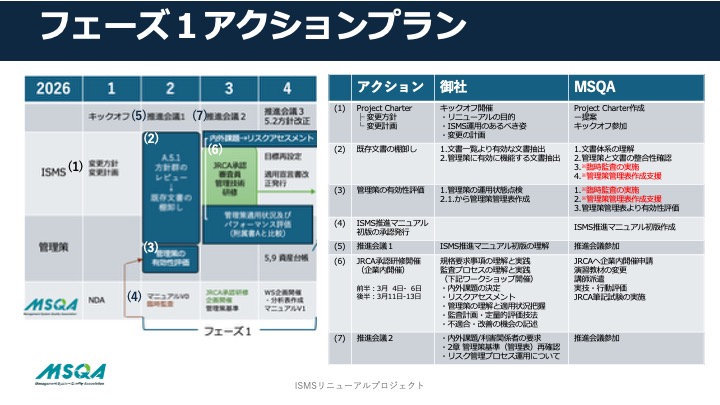 フェーズ1では、再構築を進めるために現状調査(分析)[臨時監査]に重点を置き、現状の課題を明確して是正計画を作成しISMS改善活動(再構築)を開始します。マネジメントシステムを運用するため、推進マニュアルを発行し、マネジメント基準としてリスクアセスメンとプロセスを全面改訂します。 |
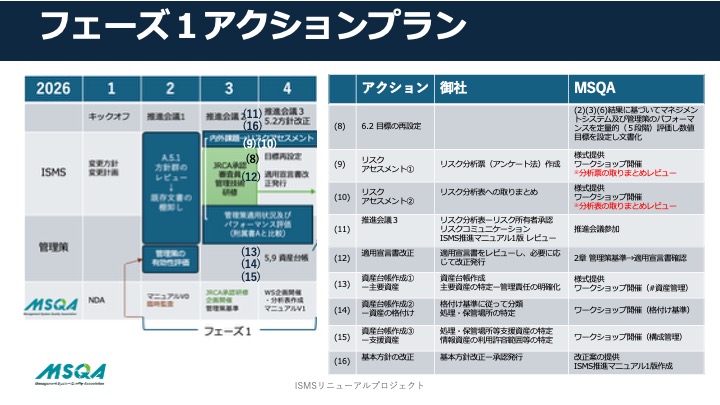 フェーズ1の成果物は、明確な目標設定と達成のための計画・再構築(変更)の計画です。もちろんリスクマネジメントプロセスを改善し、実施することによりフェーズ2以降で再構築する管理策をリスクレベルに応じて最適化するため、リスク対応計画を策定します。 |
◾️重要なアクション解説
①JRCA承認ISMSフォーマル研修(管理技術者育成)について②ISMS運用管理基準文書のリニューアル
③ISMS推進マニュアル 1章マネジメント基準 策定
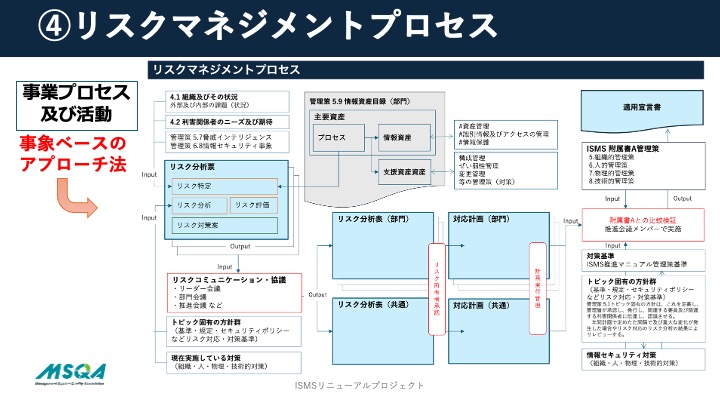
④リスクマネジメントプロセス
⑤事象ベースのアプローチ法
⑥セキュリティ目標管理プロセス
⑦パフォーマンス(定量的)評価の導入
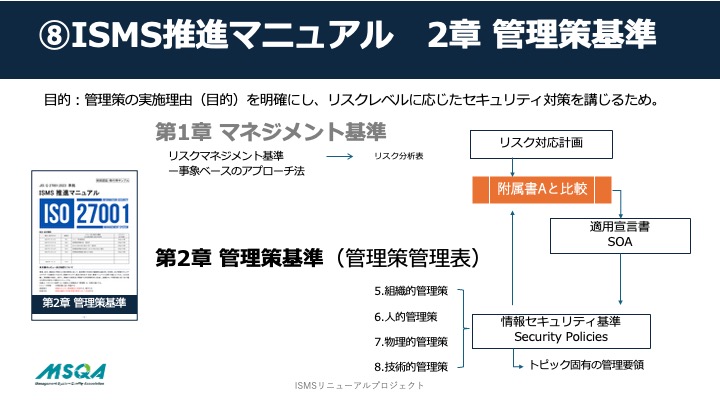
⑧ISMS推進マニュアル 2章 管理策基準 策定
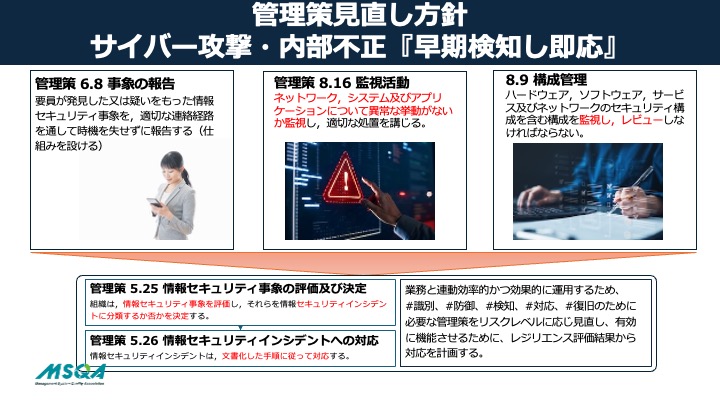
管理策見直し方針ーサイバー攻撃・内部不正『早期検知し即応』
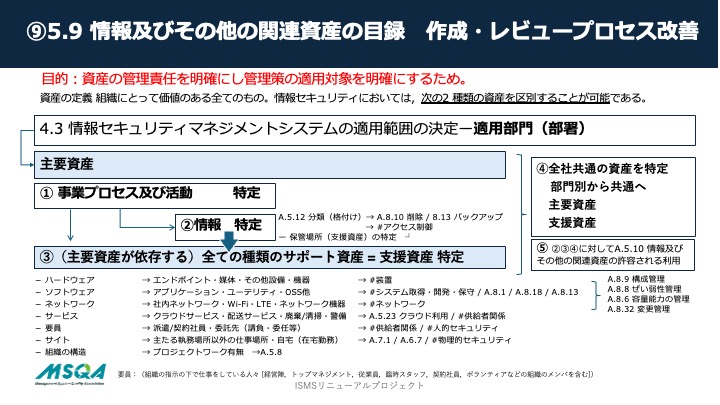
⑨5.9 情報及びその他の関連資産の目録 作成・レビュープロセス改善
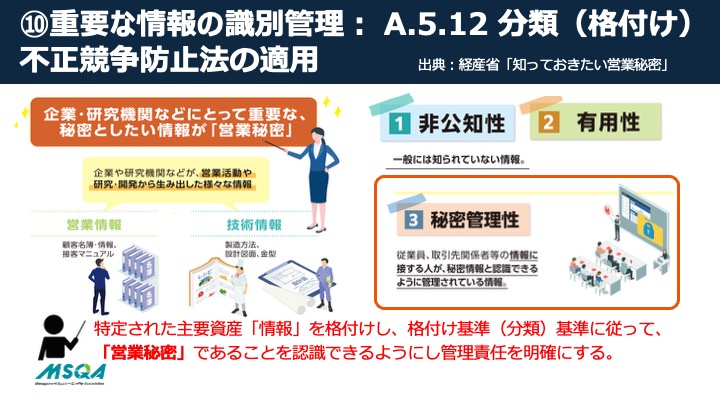
⑩重要な情報の識別管理: A.5.12 分類(格付け)不正競争防止法の適用
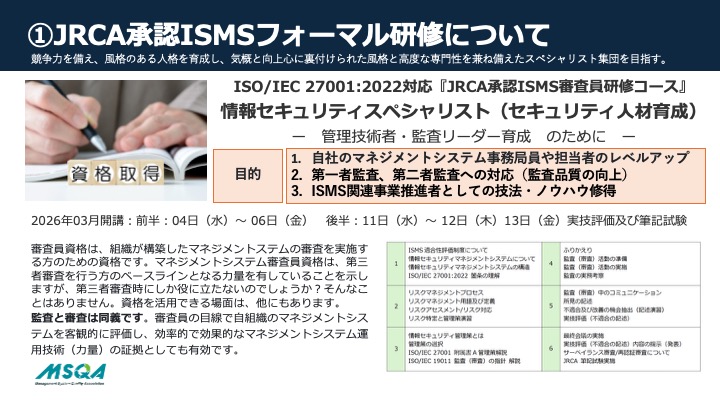
4名以上で企業内開催が可能ですが、満たない場合は公開コースの受講を推奨しています。
JRCA承認ISMSフォーマル研修(審査員研修コース)の詳細は?こちらをご覧ください。
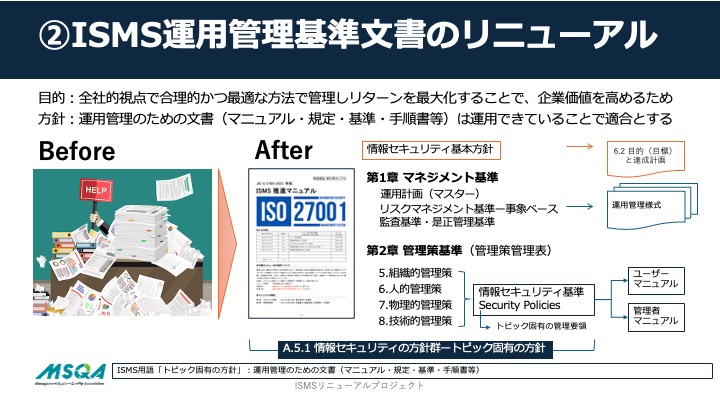
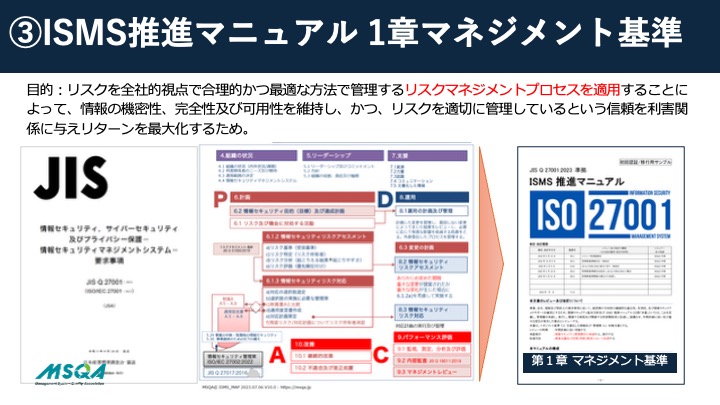
リスクマネジメントプロセス改善(事象ベースのリスク特定プロセス)
 | 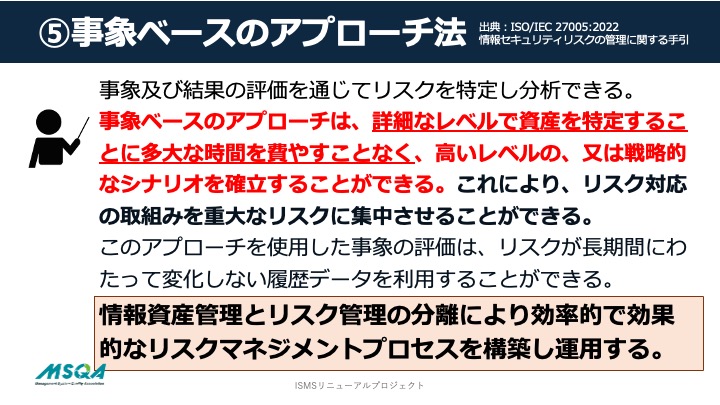 |
事象ベースのアプローチ法はISO/IEC 27005:2022「情報セキュリティリスクの管理に関する手引」でも紹介されており、「詳細なレベルで資産を特定することに多大な時間を費やすことなく、高いレベルの、又は戦略的なシナリオを確立することができる。」と紹介されています。ISMS運用組織の多くが、資産管理(資産台帳+資産評価)をベースにしたリスクマネジメントを実施されていますが、その多くの組織がその運用管理に多くの時間を費やしているとともに審査のための形式化(形骸化)した運用となってしまっています。
リスクベースのセキュリティ対策・効率的で効果的な管理策の運用にリスクマネジメントが欠かせません。リスクレベルに応じたリスク対策(管理策)の運用を進めるためにもリスクマネジメントプロセスの再構築は重要なアクションです。
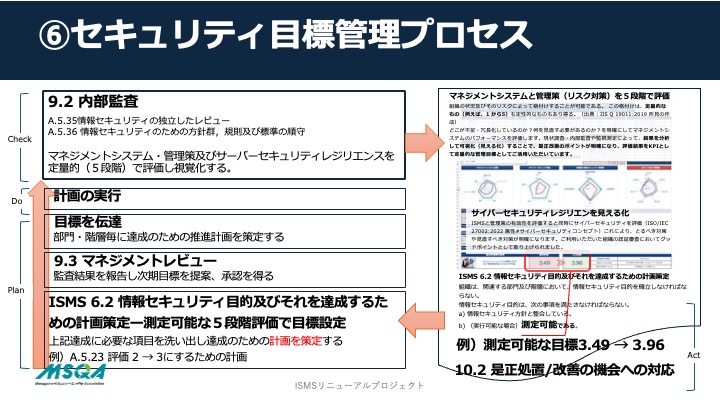
マネジメントシステムと管理策のパフォーマンスを5段階で評価し、その結果により適用範囲全体のパフォーマンスを5段階で評価します。その評価結果を元に測定可能な目的(目標)を設定し次期計画に落とし込みます。監査での評価結果として特定された不適合・改善の機会から是正計画を検討しますが、是正計画が次期目標を達成するための計画(具体的な実施内容)となります。これにより、9.2 内部監査→9.3 マネジメントレビュー(トップへの現状説明が視覚化できる)→6.2 次期目標設定(予算化)→6.2 達成のための計画作成→8.1 計画実行 → 9.1(6.2 d 監視)目標達成状況の監視活動 → 9.2 次期内部監査での再評価 という手順でマネジメントプロセスが機能します。
❼すでに導入いただいている組織審査においてGood Point(充実点)としての評価をいただいています。
審査所見:内部監査では、目標管理の一環として、マネジメントシステム及び管理策の実施(適用)状況について5段階の定量的な評価を実施していました。今年度の監査結果としてマネジメントシステム及び管理策の総合評価は2.95となっていました。管理策の成熟度評価がカテゴリー毎(運用属性毎)にも評価されておりレーダーチャートにより見える化されていました。さらに管理策の評価指標としてサイバーセキュリティレリエンス(属性値 #識別、#防御、#検知、#対応、#復旧が5段階で評価されており、同じくレーダーチャートにより見える化されていました。これを活用することにより、管理策レベルでの実施状況について不十分なところが明確になり、効果的な改善活動につながる有効な方法と評価できます。(主任審査員)